बिना किसी केंद्रीय बॉस के हजारों स्वतंत्र कंप्यूटरों पर अरबों डॉलर ट्रांसफर करने के लिए एक गणितीय रेफरी (mathematical referee) की आवश्यकता होती है। यहाँ बताया गया है कि कैसे डिस्ट्रीब्यूटेड नेटवर्क इस बात पर पूर्ण सहमति तक पहुँचते हैं कि किसका किस पर अधिकार है।
शुरू करने से पहले: आप भाग 5 पढ़ रहे हैं
यह लेख ZenvestAI की मूलभूत ब्लॉकचेन सीरीज़ की पाँचवीं कड़ी है, जिसे आपको कोर मैकेनिक्स से लेकर एडवांस्ड नेटवर्क डिफेंस तक ले जाने के लिए डिज़ाइन किया गया है। इस गाइड से अधिकतम लाभ प्राप्त करने के लिए, आपको इससे पहले की मूलभूत गाइडों की समीक्षा करनी चाहिए:
- भाग 1: ब्लॉकचेन तकनीक वास्तव में कैसे काम करती है? यह विकेंद्रीकृत नेटवर्क (decentralized networks), डिस्ट्रीब्यूटेड नोड्स (distributed nodes), और बिना केंद्रीय सर्वर के पीयर-टू-पीयर सर्वसम्मति (peer-to-peer consensus) को विस्तार से समझाता है।
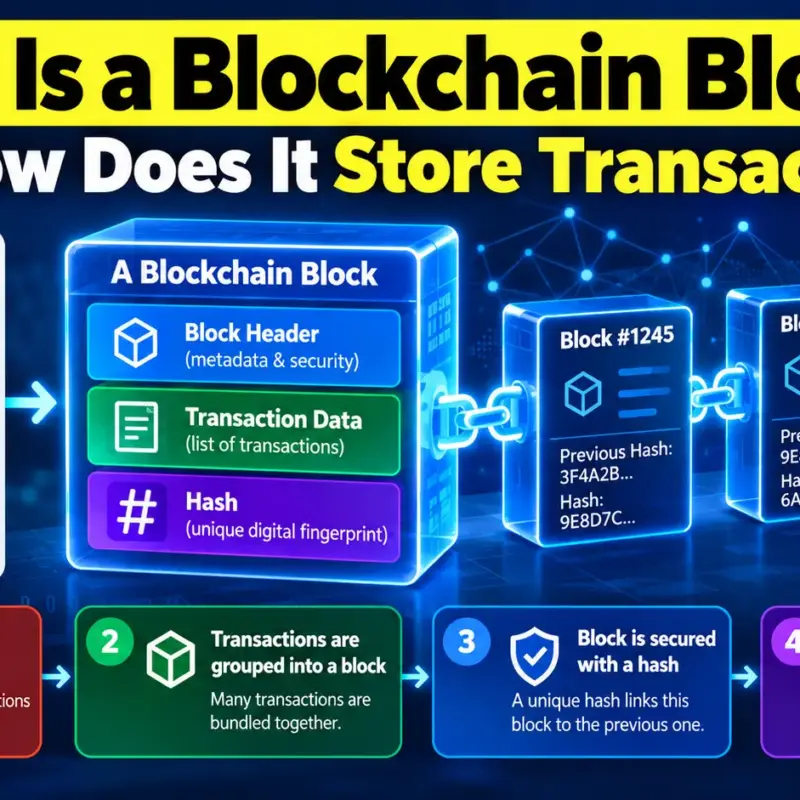
- भाग 2: ब्लॉकचेन ब्लॉक क्या है और यह ट्रांजेक्शन कैसे स्टोर करता है? यह ब्लॉक की संरचना, ब्लॉक हेडर, पेलोड क्षमता और मर्कल ट्री (Merkle trees) का परीक्षण करता है।
- भाग 3: हैश और क्रिप्टोग्राफी (Hashes and Cryptography) ब्लॉकचेन को कैसे सुरक्षित करते हैं?
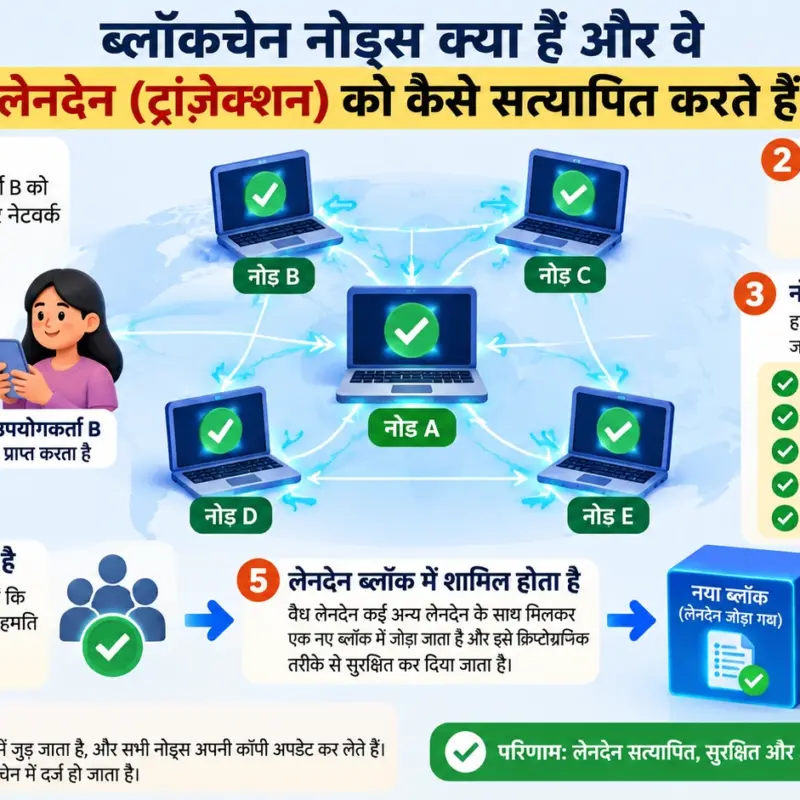
- भाग 4: ब्लॉकचेन नोड्स क्या हैं और वे ट्रांजेक्शन को कैसे वेरिफाई करते हैं?
नेटवर्क बिना किसी केंद्रीय बॉस के कैसे सहमत होते हैं
ब्लॉकचेन सर्वसम्मति (Blockchain consensus) वह स्वचालित निर्णय लेने वाला तंत्र है जो दुनिया भर के हजारों स्वतंत्र कंप्यूटरों को ट्रांजेक्शन के एकल, साझा रिकॉर्ड पर सहमत होने में सक्षम बनाता है।
पारंपरिक वित्त में, एक केंद्रीकृत संस्था जैसे कि क्लियरिंगहाउस (clearinghouse) या वाणिज्यिक बैंक यह तय करता है कि कौन से ट्रांजेक्शन वैध हैं और लेज़र बैलेंस को अपडेट करता है।
एक विकेंद्रीकृत ब्लॉकचेन (decentralized blockchain) बिना किसी मध्यस्थ के काम करता है; इसके बजाय, यह हजारों भाग लेने वाली मशीनों (जिन्हें नोड्स कहा जाता है) पर लेज़र की समान प्रतियां वितरित करता है।
नेटवर्क इस बात पर सहमत होता है कि लेज़र का कौन सा संस्करण वैध है, इसके लिए वह सख्त गणितीय नियमों को लागू करता है जो धोखाधड़ी वाले ट्रांजेक्शन प्रस्तुत करने को कम्प्यूटेशनल या आर्थिक रूप से आत्म-विनाशकारी (self-destructive) बनाते हैं।
प्रत्येक कंप्यूटर स्वतंत्र रूप से समान सत्यापन कोड के विरुद्ध ट्रांसफर के प्रत्येक प्रस्तावित बैच की पुष्टि करता है। जब एक नामित प्रतिभागी एक नया ब्लॉक बनाता है, तो शेष नेटवर्क उस ब्लॉक को अपनी श्रृंखला की स्थानीय प्रति में जोड़ने से पहले क्रिप्टोग्राफिक प्रमाण (cryptographic proof) की पुष्टि करता है।
इस व्यापक गाइड में, आप डिस्ट्रीब्यूटेड समन्वय के मूलभूत तंत्र को जानेंगे, यह जाँचेंगे कि प्रूफ ऑफ वर्क (Proof of Work – PoW) और प्रूफ ऑफ स्टेक (Proof of Stake – PoS) पूर्ण लेज़र ऑर्डर कैसे स्थापित करते हैं, यह समझेंगे कि प्रतिभागियों के असहमत होने पर नेटवर्क कैसे ठीक होते हैं, और यह पता लगाएंगे कि अंतिम रूप (finality) आपके फंड को छेड़छाड़ से कैसे बचाता है।
ब्लॉकचेन सर्वसम्मति क्या है और नेटवर्क ट्रांजेक्शन पर कैसे सहमत होते हैं?
डिस्ट्रीब्यूटेड नेटवर्क को सहमति की समस्या का सामना क्यों करना पड़ता है
प्रत्येक विकेंद्रीकृत नेटवर्क को एक क्लासिक कंप्यूटिंग दुविधा को हल करना होता है जिसे बाइज़ेंटाइन जनरल्स प्रॉब्लम (Byzantine Generals Problem) के रूप में जाना जाता है। कल्पना करें कि कई जनरलों ने एक दुश्मन शहर को घेर रखा है, और वे केवल दूतों के माध्यम से संवाद कर रहे हैं; यदि कुछ धोखेबाज़ जनरल परस्पर विरोधी हमले का समय भेजते हैं, तो असंगठित अभियान विफल हो जाएगा।
डिजिटल वित्त में, यह दुविधा डबल-स्पेंडिंग की समस्या (double-spending problem) के रूप में प्रकट होती है, जहाँ एक बेईमान उपयोगकर्ता एक ही डिजिटल संपत्ति को एक साथ दो अलग-अलग प्राप्तकर्ताओं को भेजने का प्रयास करता है।
केंद्रीकृत सर्वर एक ही आधिकारिक डेटाबेस के माध्यम से ट्रांजेक्शन को क्रमिक रूप से निष्पादित करके डबल स्पेंडिंग को आसानी से रोकते हैं। लेकिन जब आप इस जिम्मेदारी को अलग-अलग महाद्वीपों में फैली 15,000 स्वतंत्र मशीनों पर परिवर्तनीय इंटरनेट विलंबता (latency) के साथ वितरित करते हैं, तो उनके पहुँचने का समय अलग-अलग होता है। एक सर्वसम्मति प्रोटोकॉल के बिना, टोक्यो में नोड ए (Node A) पहले भुगतान 1 दर्ज कर सकता है, जबकि फ्रैंकफर्ट में नोड बी (Node B) पहले भुगतान 2 दर्ज कर सकता है।
नेटवर्क समझौते की वास्तविक दुनिया की विफलता सेटलमेंट की अखंडता के लिए विनाशकारी परिणाम पैदा करती है। यदि ट्रांजेक्शन इतिहास के दो प्रतिस्पर्धी संस्करण बिना किसी निर्णायक टाईब्रेकर के एक साथ प्रसारित होते हैं, तो व्यापारी उन भुगतानों को स्वीकार कर सकते हैं जिन्हें बाद के नोड्स अस्वीकार कर देते हैं, जिससे व्यापारी की तरलता (liquidity) नष्ट हो जाती है। एक भरोसेमंद सेटलमेंट लेयर स्थापित करने के लिए, पूरे वैश्विक नेटवर्क को ऐतिहासिक सत्य के एक निर्विवाद संस्करण पर लगातार सहमत होना चाहिए।
यह समझना कि नोड्स को सहमत होने की आवश्यकता क्यों है, सीधे अगले महत्वपूर्ण प्रश्न की ओर ले जाता है: ये स्वतंत्र मशीनें आपसी तुल्यकालन (synchronization) प्राप्त करने के लिए क्या भौतिक कदम उठाती हैं?
रोज़मर्रा के शब्दों में कंसेंसस (Consensus) कैसे काम करता है
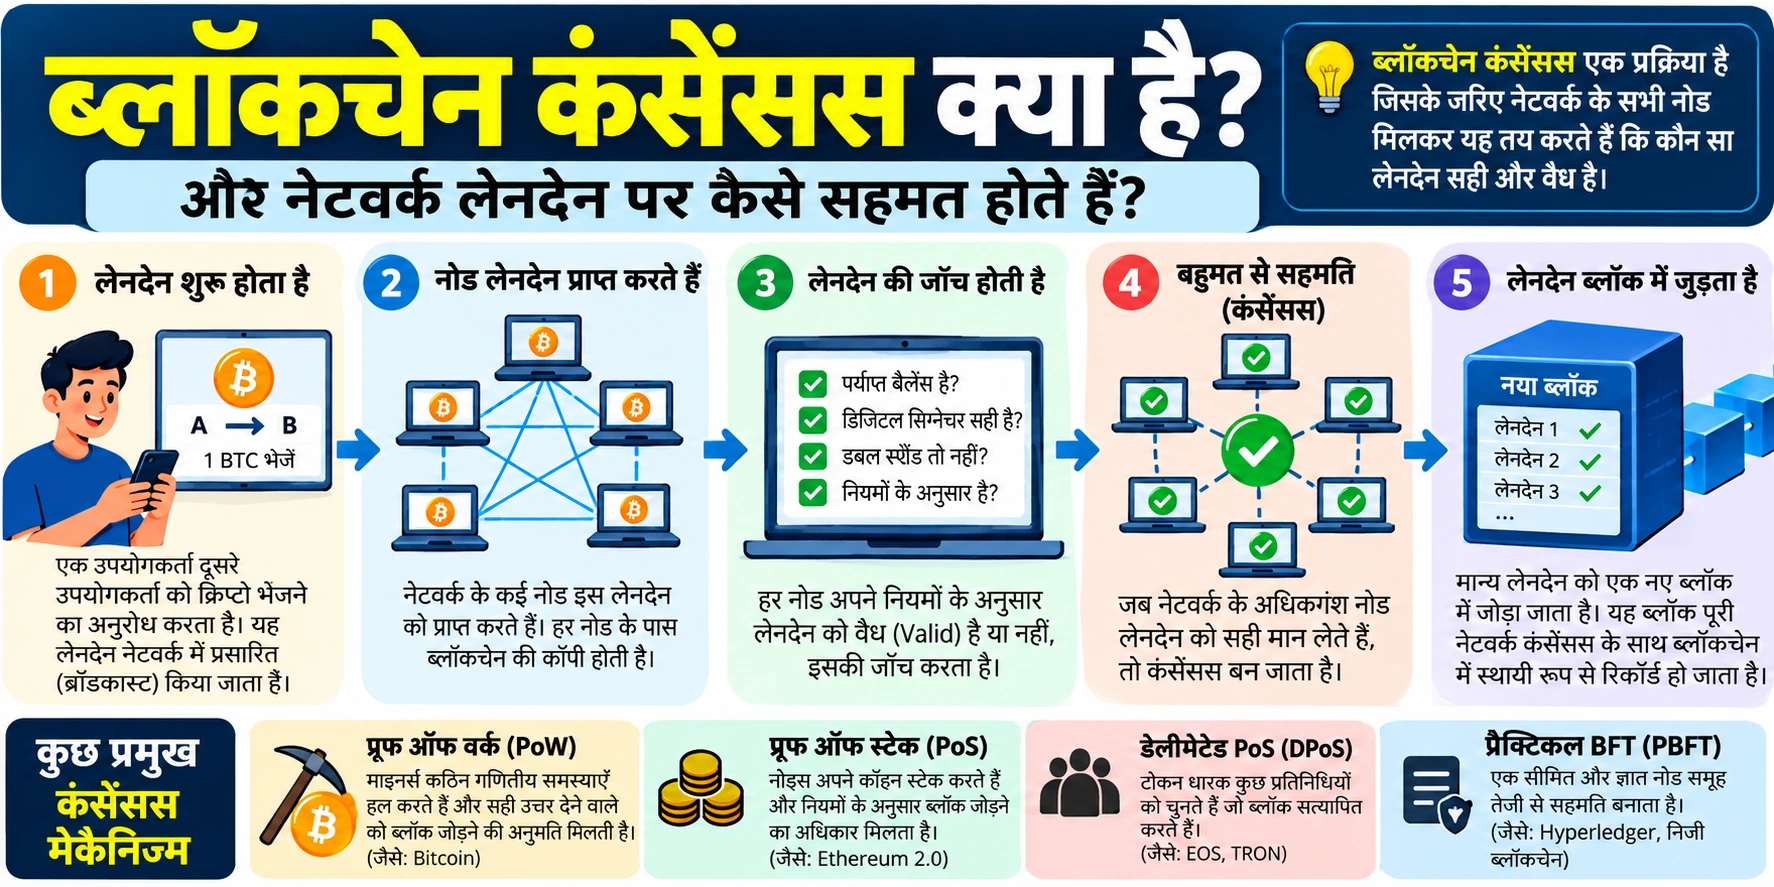
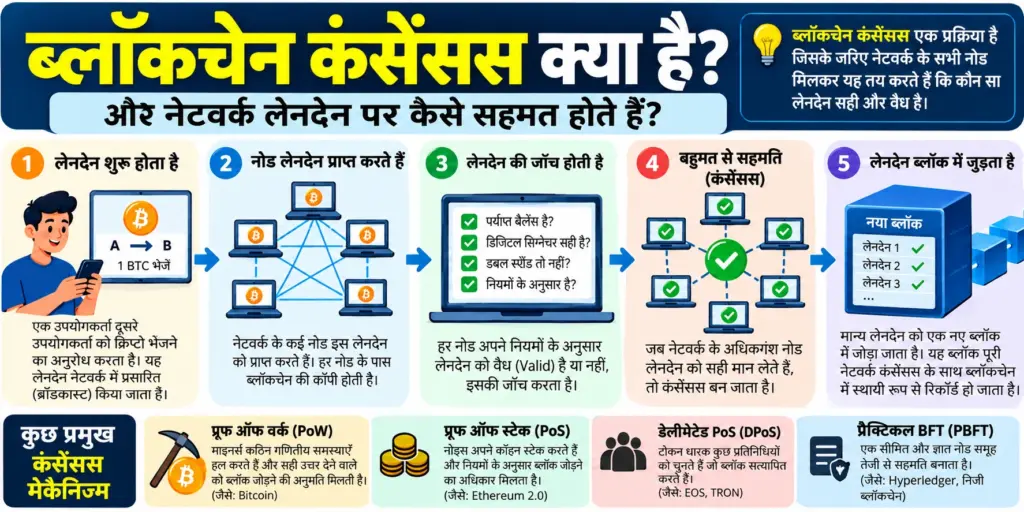
कंसेंसस एक पारदर्शी समिति की तरह काम करता है जहाँ प्रत्येक सदस्य के पास संगठन की कार्यवाही पुस्तिका की एक डुप्लिकेट प्रति होती है। जब कोई उपयोगकर्ता कोई ट्रांजेक्शन शुरू करता है, तो उनका डिजिटल वॉलेट एक क्रिप्टोग्राफ़िक निजी कुंजी (private key) का उपयोग करके ट्रांसफर पर हस्ताक्षर करता है और इसे आस-पास के नोड्स पर प्रसारित करता है। ये नोड्स जाँच करते हैं कि प्रेषक के पास पर्याप्त धन है और डिजिटल हस्ताक्षर प्रामाणिक है, इससे पहले कि वे ट्रांसफर को मेमपूल (mempool) नामक स्थानीय प्रतीक्षा क्षेत्र में रखें।
कंसेंसस प्रोटोकॉल इस चल रहे सत्यापन को चार सिंक्रनाइज़ चरणों के माध्यम से तैयार करते हैं:
- ट्रांजेक्शन प्रसार (Transaction Propagation): स्वतंत्र नोड्स पीयर-टू-पीयर गॉसिप प्रोटोकॉल में असत्यापित ट्रांजेक्शन साझा करते हैं और स्थानीय रूप से हस्ताक्षरों को वेरिफाई करते हैं।
- लीडर चयन (Leader Selection): नेटवर्क नियम एक विशिष्ट नोड (एक माइनर या वैलिडेटर) का चयन करते हैं जो पेंडिंग ट्रांजेक्शंस को एक मानकीकृत कैंडिडेट ब्लॉक में असेंबल करता है।
- क्रिप्टोग्राफिक सत्यापन (Cryptographic Verification): आस-पास के नेटवर्क नोड्स कैंडिडेट ब्लॉक को डाउनलोड करते हैं और स्वतंत्र रूप से पुष्टि करते हैं कि हर ट्रांजेक्शन प्रोटोकॉल नियमों का पालन करता है।
- स्थायी प्रतिबद्धता (Permanent Commitment): सत्यापित होने के बाद, नोड्स क्रिप्टोग्राफिक हैश का उपयोग करके सत्यापित ब्लॉक को अपनी मौजूदा श्रृंखला (chain) से जोड़ते हैं, और अपने आंतरिक बैलेंस को समान रूप से अपडेट करते हैं।
हर नोड को समान गणितीय सत्यापन जाँच निष्पादित करने के लिए मजबूर करके, सर्वसम्मति इंजन यह गारंटी देता है कि ईमानदार प्रतिभागी बिना प्रत्यक्ष समन्वय के समान लेज़र बैलेंस तक पहुँचते हैं।
जबकि सभी सर्वसम्मति मॉडल इस चार-चरणीय उद्देश्य को साझा करते हैं, वे यह तय करने के लिए मौलिक रूप से भिन्न भौतिक और वित्तीय संसाधनों का उपयोग करते हैं कि किस प्रतिभागी को अगला ब्लॉक लिखने का अधिकार मिलता है।
प्रूफ ऑफ वर्क (Proof of Work): ऊर्जा और कम्प्यूटेशनल प्रयास के माध्यम से सहमति
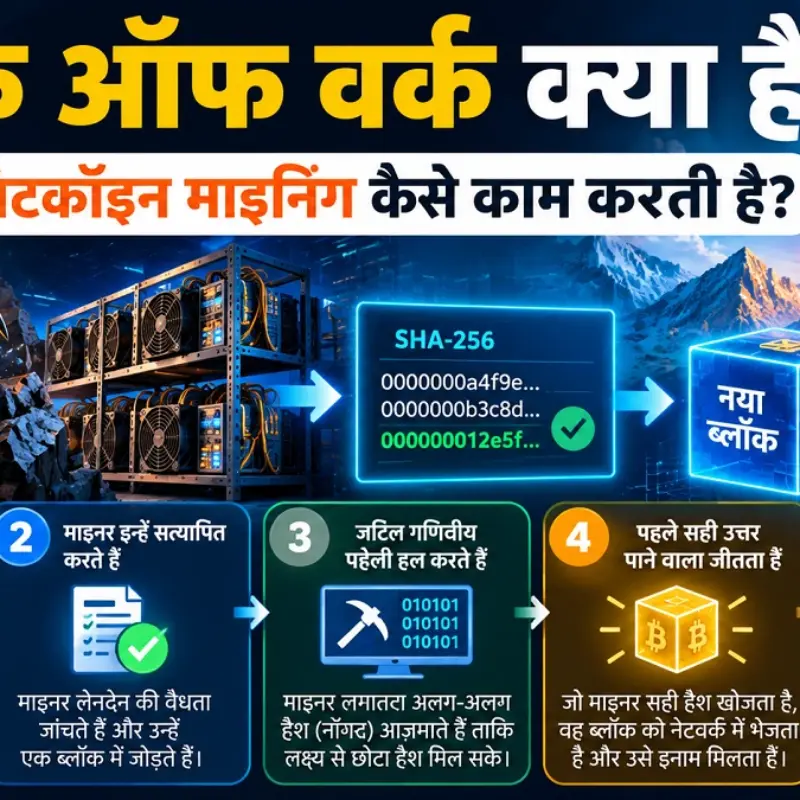
प्रूफ ऑफ वर्क मापने योग्य, भौतिक ऊर्जा व्यय को ट्रांजेक्शन जोड़ने के अधिकार के साथ जोड़कर सहमति प्राप्त करता है। 2008 में बिटकॉइन (Bitcoin) द्वारा पेश किया गया, प्रूफ ऑफ वर्क में माइनर्स (miners) के रूप में जाने जाने वाले नेटवर्क प्रतिभागियों को एक मनमानी क्रिप्टोग्राफिक पहेली को हल करने में प्रतिस्पर्धा करने की आवश्यकता होती है。
इस पहेली में नॉन्स (nonce) नामक एक परिवर्तनशील संख्या के साथ ब्लॉक हेडर डेटा को हैश करना शामिल है, जब तक कि परिणामी स्ट्रिंग शून्य (zeroes) की एक पूर्व निर्धारित संख्या के साथ शुरू न हो जाए।
माइनर्स एप्लिकेशन-स्पेसिफिक इंटीग्रेटेड सर्किट्स (ASICs) के रूप में जाने जाने वाले विशेष हार्डवेयर का उपयोग करके हर सेकंड ट्रिलियन रैंडम अनुमान लगाते हैं। वैश्विक कंप्यूटिंग क्षमता के आधार पर पहेली की कठिनाई अपने आप एडजस्ट हो जाती है, यह सुनिश्चित करते हुए कि बिटकॉइन लगभग हर 10 मिनट में एक नया ब्लॉक उत्पन्न करता है।
क्योंकि एक वैध हैश उत्पन्न करने के लिए पर्याप्त विद्युत शक्ति की आवश्यकता होती है, माइनर्स को केवल वैध ट्रांजेक्शन रिकॉर्ड करने के लिए सीधे वित्तीय प्रोत्साहन का सामना करना पड़ता है।
नेटवर्क सबसे भारी श्रृंखला नियम (heaviest chain rule) (ऐतिहासिक रूप से सबसे लंबी श्रृंखला कहा जाता है) का पालन करके यह तय करता है कि कौन सा लेज़र संस्करण वैध है। यदि कोई हमलावर धोखाधड़ी वाला ट्रांजेक्शन डालने का प्रयास करता है, तो ईमानदार नोड्स इसे तुरंत अस्वीकार कर देते हैं, जिससे हमलावर का बिजली खर्च पूरी तरह से बर्बाद हो जाता है।
ऐतिहासिक ट्रांजेक्शंस को गढ़ने के लिए संयुक्त रूप से अन्य सभी ईमानदार माइनर्स से अधिक गणना करने की आवश्यकता होती है, एक ऐसी बाधा जिसे 51% हमला (51% attack) कहा जाता है, जिसके लिए दसियों अरब डॉलर के हार्डवेयर और ऊर्जा की आवश्यकता होगी।
प्रूफ ऑफ स्टेक (Proof of Stake): वित्तीय प्रतिबद्धता के माध्यम से सहमति
प्रूफ ऑफ स्टेक भौतिक हार्डवेयर को सीधे नेटवर्क में लॉक की गई आर्थिक पूंजी से बदलकर कम्प्यूटेशनल ऊर्जा की खपत को समाप्त करता है।
माइनिंग रिग चलाने के लिए बिजली खर्च करने के बजाय, वैलिडेटर्स (validators) के रूप में जाने जाने वाले प्रतिभागी एक स्वचालित स्मार्ट कॉन्ट्रैक्ट (smart contract) में संपार्श्विक (collateral) के रूप में मूल क्रिप्टोकरेंसी की एक निर्दिष्ट मात्रा जमा करते हैं। इथेरियम (Ethereum) पर, एक स्वतंत्र वैलिडेटर स्थापित करने के लिए 32 ईथर (ETH) की स्टेक (stake) प्रतिबद्ध करने की आवश्यकता होती है।
प्रोटोकॉल स्टेक की गई संपत्तियों के आकार और अवधि द्वारा भारित एक एल्गोरिथ्म के माध्यम से छद्म-यादृच्छिक (pseudorandomly) रूप से ब्लॉक प्रस्तावक का चयन करता है। एक बार जब चुना गया वैलिडेटर एक ब्लॉक का प्रस्ताव करता है, तो पीयर वैलिडेटर्स की एक व्यापक समिति ट्रांजेक्शंस की समीक्षा करती है और अटेस्टेशन (attestations) नामक क्रिप्टोग्राफिक हस्ताक्षर प्रस्तुत करती है।
यदि समिति बहुमत की सहमति तक पहुँचती है—आमतौर पर सक्रिय स्टेक की गई पूंजी (staked capital) का दो-तिहाई हिस्सा—तो ब्लॉक लेज़र में कमिट हो जाता है।
प्रूफ ऑफ स्टेक में आर्थिक सुरक्षा (Economic security) स्लैशिंग (slashing) नामक दंडात्मक तंत्र पर निर्भर करती है। यदि कोई वैलिडेटर एक साथ दो अलग-अलग चेन संस्करणों पर परस्पर विरोधी ट्रांजेक्शंस को मान्य करने का प्रयास करता है, तो प्रोटोकॉल स्वचालित रूप से उनके जमा संपार्श्विक के एक हिस्से को जब्त कर लेता है और उन्हें नेटवर्क से स्थायी रूप से बाहर कर देता है। स्टेकर्स लेज़र की अखंडता की रक्षा करते हैं क्योंकि चेन पर सीधे हमला करने से उनकी खुद की बैलेंस शीट नष्ट हो जाती है।
माइनर्स बनाम वैलिडेटर्स: कौन तय करता है कि क्या सच है?
माइनर्स और वैलिडेटर्स की परिचालन भूमिकाएं पूंजीगत व्यय, तकनीकी निष्पादन और सत्यापन वास्तुकला में मौलिक रूप से भिन्न हैं।
- माइनर्स (Miners) एक खुली, असंगठित दौड़ में अन्य सभी वैश्विक हार्डवेयर ऑपरेटरों के खिलाफ क्षैतिज रूप से प्रतिस्पर्धा करते हैं, जहां कच्चा (raw) हैश रेट (hash rate) सफलता की संभावनाओं को निर्देशित करता है।
- वैलिडेटर्स (Validators) क्रूर-बल (brute-force) डेटा को हैश करने के बजाय अटेस्टेशन पर हस्ताक्षर करते हुए, पूर्व निर्धारित प्रोटोकॉल शेड्यूल द्वारा असाइन की गई समन्वित मतदान समितियों में सहयोग करते हैं।
- फुल नोड्स (Full Nodes) दोनों इकोसिस्टम में अंतिम मध्यस्थ के रूप में कार्य करते हैं; स्वतंत्र गैर-माइनिंग और गैर-वैलिडेटिंग नोड्स लगातार ब्लॉकों का ऑडिट करते हैं और अवैध ब्लॉकों को स्वचालित रूप से छोड़ देते हैं, जिससे माइनर्स और वैलिडेटर्स दोनों बेस नेटवर्क कोड के पूरी तरह से अधीनस्थ रहते हैं।
प्रूफ ऑफ वर्क बनाम प्रूफ ऑफ स्टेक
| आयाम (Dimension) | प्रूफ ऑफ वर्क (PoW) | प्रूफ ऑफ स्टेक (PoS) |
| प्राथमिक संसाधन | कम्प्यूटेशनल हार्डवेयर और बिजली | संपार्श्विक (collateral) के रूप में लॉक की गई मूल क्रिप्टोकरेंसी |
| ब्लॉक लेखक | सफल माइनर | यादृच्छिक रूप से चयनित वैलिडेटर |
| सिबिल प्रतिरोध (Sybil Resistance) | हैश रेट क्षमता की भौतिक लागत | टोकन आपूर्ति प्राप्त करने की वित्तीय लागत |
| फोर्क्स और टाईब्रेकर्स | सबसे भारी संचयी श्रृंखला नियम | मल्टी-राउंड समिति अटेस्टेशन |
| दुर्भावनापूर्ण दंड (Malicious Penalties) | डूबी हुई ऊर्जा और उपकरण संचालन लागत | जमा स्टेक की क्रिप्टोग्राफिक स्लैशिंग |
| पर्यावरणीय पदचिह्न (Environmental Footprint) | गहन औद्योगिक ऊर्जा उपयोग | नगण्य (Negligible) कंप्यूटिंग शक्ति ओवरहेड |
| प्रमुख उदाहरण | बिटकॉइन, लाइटकॉइन, डॉगकॉइन | इथेरियम, सोलाना, कार्डानो, एवलांच |
सख्त माइनिंग पहेलियों और वैलिडेटर स्टेक के बावजूद, वास्तविक दुनिया की नेटवर्क विलंबता (latency) अनिवार्य रूप से नोड्स के बीच अस्थायी असहमति का कारण बनती है।
जब नोड्स असहमत होते हैं तो क्या होता है?
जब दुनिया के विपरीत छोर पर दो माइनर्स लगभग एक ही सेकंड में एक वैध ब्लॉक की खोज करते हैं, तो नेटवर्क एक अस्थायी फोर्क (fork) का अनुभव करता है। माइनर ए (Miner A) के पास के नोड क्लस्टर ब्लॉक 100A को स्वीकार करते हैं, जबकि माइनर बी (Miner B) के पास के नोड क्लस्टर ब्लॉक 100B को स्वीकार करते हैं। इस क्षणभंगुर पल में, नेटवर्क में ट्रांजेक्शन इतिहास के दो परस्पर विरोधी, वैध संस्करण होते हैं।
सर्वसम्मति इंजन (Consensus engines) नियतात्मक (deterministic) फोर्क-विकल्प नियमों का उपयोग करके इस विभाजन को साफ तौर पर हल करते हैं। जिस क्षण बाद के ब्लॉकों को माइन किया जाता है, एक श्रृंखला अनिवार्य रूप से प्रतिस्पर्धी शाखा की तुलना में अधिक संचयी कम्प्यूटेशनल कठिनाई या वैलिडेटर अटेस्टेशन जमा कर लेती है। सबसे भारी श्रृंखला सिद्धांत (heaviest chain principle) के तहत, नोड्स स्वचालित रूप से छोटी शाखा को छोड़ देते हैं, वैध अपुष्ट ट्रांजेक्शंस को मेमपूल में फिर से शामिल करते हैं, और जीतने वाली श्रृंखला को एकल ऐतिहासिक रिकॉर्ड के रूप में अपनाते हैं।
कन्फर्मेशन्स, फाइनलिटी और लेज़र प्रोटेक्शन
एक ट्रांजेक्शन को तब अंतिम रूप दिया हुआ (finalized) माना जाता है जब इसे उलटना कम्प्यूटेशनल या आर्थिक रूप से असंभव हो जाता है। प्रूफ ऑफ वर्क नेटवर्क में, फाइनलिटी संभाव्य (probabilistic) होती है; आपके ट्रांजेक्शन के ऊपर जोड़े गए प्रत्येक बाद के ब्लॉक के साथ, इतिहास को फिर से लिखने के लिए आवश्यक संचयी ऊर्जा तेजी से बढ़ती है। यही कारण है कि वित्तीय एक्सचेंज ग्राहकों के बैलेंस में बिटकॉइन जमा करने से पहले कई कन्फर्मेशन्स (confirmations) अनिवार्य करते हैं।
प्रूफ ऑफ स्टेक आर्किटेक्चर अक्सर Casper-FFG ऑन इथेरियम जैसे नियतात्मक फाइनलिटी (deterministic finality) प्रोटोकॉल लागू करते हैं। समय के साथ सांख्यिकीय संभावनाओं के बढ़ने की प्रतीक्षा करने के बजाय, हर 32 स्लॉट (6.4 मिनट तक चलने वाला एक युग या epoch) में दो-तिहाई वैलिडेटर्स के बहुमत से चेकपॉइंट ब्लॉक्स को स्पष्ट क्रिप्टोग्राफिक हस्ताक्षर प्राप्त होते हैं। एक बार अंतिम रूप (finalize) दिए जाने के बाद, स्थायी सेटलमेंट निश्चितता स्थापित करते हुए, करोड़ों डॉलर के स्लैश किए गए संपार्श्विक को जलाए बिना किसी ट्रांजेक्शन को बदला नहीं जा सकता है।
अक्सर पूछे जाने वाले प्रश्न (Frequently Asked Questions)
क्या कोई एकल दुर्भावनापूर्ण इकाई ब्लॉकचेन पर कोई ट्रांजेक्शन बदल सकती है?
नहीं, व्यक्तिगत नोड्स सख्त क्रिप्टोग्राफिक हस्ताक्षरों और ऐतिहासिक खाता शेषों के विरुद्ध सभी इनकमिंग ट्रांजेक्शंस को वेरिफाई करते हैं। यदि कोई दुर्भावनापूर्ण इकाई ट्रांजेक्शन राशि को बदलती है, तो उनका बदला हुआ हैश सभी पड़ोसी नोड्स पर सत्यापन में विफल हो जाता है, जिससे खराब ब्लॉक तुरंत हटा दिया जाता है।
51% हमला क्या है और क्या यह मेरे क्रिप्टो चुरा सकता है?
51% हमला तब होता है जब एक एकल इकाई वैश्विक हैश दर या सक्रिय स्टेक की गई पूंजी के आधे से अधिक को नियंत्रित करती है। एक हमलावर आपकी निजी कुंजी नहीं बना सकता है या मनमाने वॉलेट से धन नहीं चुरा सकता है; वे केवल अपनी संपत्तियों की डबल स्पेंडिंग निष्पादित करने के लिए हाल के ब्लॉकों को पुनर्गठित कर सकते हैं या आपके क्रिप्टो के लिए इनकमिंग ट्रांजेक्शन पुष्टिकरण (confirmations) को रोक सकते हैं।
विभिन्न ब्लॉकचेन विभिन्न सर्वसम्मति मॉडल का उपयोग क्यों करते हैं?
ब्लॉकचेन आर्किटेक्ट जानबूझकर भौतिक विकेंद्रीकरण, ट्रांजेक्शन थ्रूपुट, विलंबता (latency) और हार्डवेयर पहुंच के बीच इंजीनियरिंग ट्रेड-ऑफ (समझौता) करते हैं। प्रूफ ऑफ वर्क सेंसरशिप प्रतिरोध और सरल ऐतिहासिक सत्यापन क्षमता के लिए अनुकूलन करता है, जबकि प्रूफ ऑफ स्टेक ट्रांजेक्शन थ्रूपुट, कम विलंबता और ऊर्जा दक्षता को प्राथमिकता देता है।
ZenvestAI का दृष्टिकोण
मुख्यधारा की क्रिप्टो कवरेज अक्सर सर्वसम्मति सुरक्षा को ऊर्जा-गहन हार्डवेयर और वित्तीय स्टेकिंग प्रतिफल (yields) के बीच सतही तुलना तक सीमित कर देती है। 24 लेयर-1 नेटवर्क (Layer-1 networks) में हमारा आंतरिक टेलीमेट्री दो संरचनात्मक वास्तविकताओं को उजागर करता है जिन्हें खुदरा (retail) शोध व्यवस्थित रूप से अनदेखा कर देता है:
- द हार्डवेयर लेटेंसी सीलिंग (The Hardware Latency Ceiling): उच्च प्रदर्शन वाले प्रूफ ऑफ स्टेक नेटवर्क में, सर्वसम्मति की अड़चनें शायद ही कभी एल्गोरिदमिक होती हैं; वे भौतिक होती हैं। क्रॉस-कॉन्टिनेंटल वैलिडेटर क्लस्टर के बीच बैंडविड्थ की बाधाएं बाजार की अस्थिरता बढ़ने की अवधि के दौरान 4.2% तक के माइक्रो-फोर्किंग विचरण का परिचय देती हैं, जो अघोषित MEV (Maximal Extractable Value) आर्बिट्रेज सतहों का निर्माण करती हैं।
- द रियल कॉस्ट ऑफ फाइनलिटी ड्रिफ्ट (The Real Cost of Finality Drift): सेटलमेंट जोखिम ब्लॉक के शामिल होने पर समाप्त नहीं होता है। सिंगल-स्लॉट नियतात्मक फाइनलिटी (single-slot deterministic finality) की कमी वाले नेटवर्कों में, क्रॉस-चेन ब्रिज अनुबंध शॉर्ट-होराइजन पुनर्गठन के प्रति संवेदनशील बने रहते हैं। संस्थागत सेटलमेंट प्रोटोकॉल को केवल कन्फर्मेशन काउंटर के बजाय “पलटने की आर्थिक लागत” (economic cost to revert) द्वारा जोखिम को मापना चाहिए।
ब्लॉकचेन सर्वसम्मति क्या है और नेटवर्क ट्रांजेक्शन पर कैसे सहमत होते हैं, इस पर निष्कर्ष
ब्लॉकचेन सर्वसम्मति तंत्र केवल एक स्वचालित, छेड़छाड़-प्रतिरोधी प्रणाली है जो ईमानदारी को लाभदायक और धोखाधड़ी को आर्थिक रूप से विनाशकारी बनाकर हजारों अविश्वासी कंप्यूटरों को एक साझा लेज़र पर सहमत होने के लिए मजबूर करता है।
संबंधित जानकारी (Related Intelligence)
- क्रिप्टोग्राफ़िक हैश फ़ंक्शंस को समझना: ब्लॉकचेन अपरिवर्तनीयता (Immutability) के पीछे का गणित
- लेयर-1 सेटलमेंट आर्किटेक्चर: बाइज़ेंटाइन फॉल्ट टॉलरेंस (Byzantine Fault Tolerance) कार्यान्वयन की तुलना
- ब्लॉक स्पेस इकोनॉमिक्स: मेमपूल, गैस फीस और प्राथमिकता रिश्वत (Priority Bribes) कैसे काम करते हैं
लेखक / संपादकीय जानकारी (Author / Editorial Information)
लेखक: दीपक कुमार, ZenvestAI
प्रकाशित: ZenvestAI.Com
सत्यापित तकनीकी संसाधन (Verified Technical Resources)
- बिटकॉइन: ए पीयर-टू-पीयर इलेक्ट्रॉनिक कैश सिस्टम – सतोशी नाकामोतो
- इथेरियम फाउंडेशन: प्रूफ-ऑफ़-स्टेक आर्किटेक्चर और सर्वसम्मति विनिर्देश (Consensus Specifications)
- NIST: ब्लॉकचेन टेक्नोलॉजी ओवरव्यू (विशेष प्रकाशन 800-54)
वैश्विक नियामक और शैक्षिक प्रकटीकरण (Global Regulatory & Educational Disclosure)
यह प्रकाशन अमेरिकी प्रतिभूति और विनिमय आयोग (SEC), अंतर्राष्ट्रीय प्रतिभूति आयोग संगठन (IOSCO), और यूरोपीय संघ मार्केट्स इन क्रिप्टो-एसेट्स (MiCA) विनियमन सहित अंतरराष्ट्रीय नियामक निकायों के पर्यवेक्षी दिशानिर्देशों के तहत विशेष रूप से शैक्षिक और सूचनात्मक उद्देश्यों के लिए तैयार किया गया है। इस दस्तावेज़ में कुछ भी वित्तीय, कानूनी, निवेश या तकनीकी सलाह का गठन नहीं करता है। डिजिटल संपत्तियों और विकेंद्रीकृत प्रोटोकॉल के साथ जुड़ने में पूंजीगत हानि के जोखिम सहित पर्याप्त जोखिम शामिल है।