ज़्यादातर नए लोगों का मानना है कि ब्लॉकचेन सुरक्षा दुनिया से छिपे गोपनीय गणितीय रहस्यों पर निर्भर करती है। वास्तव में, ब्लॉकचेन सुरक्षा इसलिए काम करती है क्योंकि यहाँ सब कुछ दिखाई देता है, सत्यापित किया जा सकता है, और एक-तरफ़ा गणितीय नियमों के साथ लॉक होता है।
यदि आपने कभी सोचा है कि कैसे हज़ारों स्वतंत्र कंप्यूटर बिना किसी केंद्रीय बैंक के अकाउंट बैलेंस पर सहमत होते हैं, तो इसका उत्तर दो मुख्य चीज़ों में निहित है: क्रिप्टोग्राफ़िक हैश फ़ंक्शन (cryptographic hash functions) और एसिमेट्रिक क्रिप्टोग्राफ़ी (asymmetric cryptography)।
यह गाइड “हैश और क्रिप्टोग्राफ़ी ब्लॉकचेन को कैसे सुरक्षित करते हैं? (How Do Hashes and Cryptography Secure a Blockchain?)” एक सटीक, आसान भाषा में विवरण देती है कि ब्लॉक एक साथ कैसे जुड़ते हैं, क्यों पिछले रिकॉर्ड को चुपचाप बदला नहीं जा सकता है, और कैसे गणितीय प्रमाण अंधे विश्वास की जगह लेते हैं।
शुरू करने से पहले: आप भाग 3 पढ़ रहे हैं
यह लेख ZenvestAI की मूलभूत ब्लॉकचेन सीरीज़ की तीसरी किस्त है, जिसे आपको कोर मैकेनिक्स से लेकर एडवांस्ड नेटवर्क डिफ़ेंस तक ले जाने के लिए डिज़ाइन किया गया है। इस गाइड से सबसे गहरा मूल्य प्राप्त करने के लिए, आपको इससे पहले की दो मूलभूत गाइडों की समीक्षा करनी चाहिए:
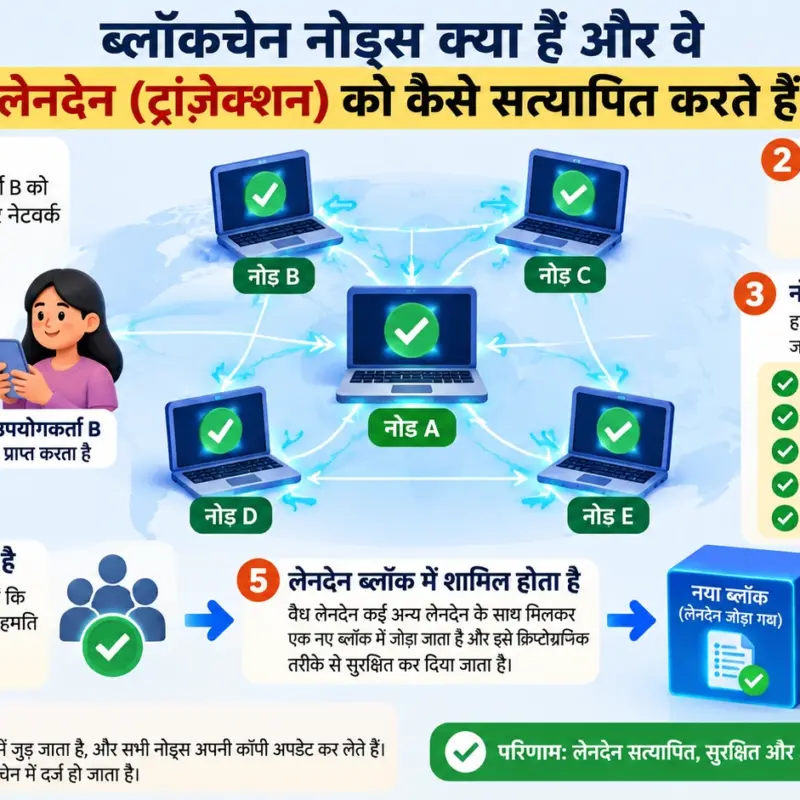
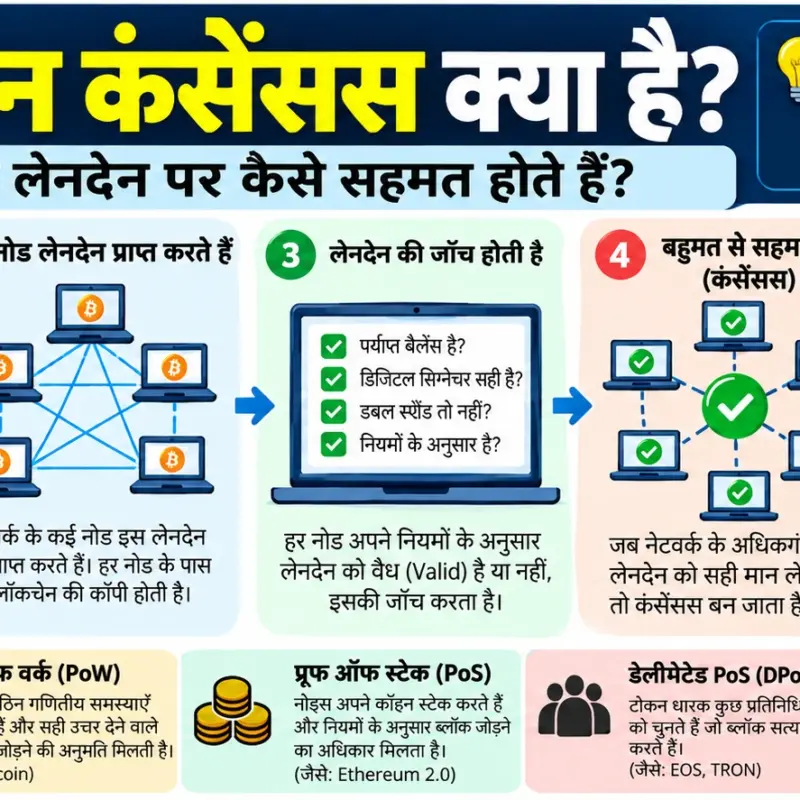
- भाग 1: ब्लॉकचेन तकनीक वास्तव में कैसे काम करती है? बिना केंद्रीय सर्वर के विकेंद्रीकृत नेटवर्क, वितरित नोड्स और पीयर-टू-पीयर सर्वसम्मति (कंसेंसस) को समझाता है।
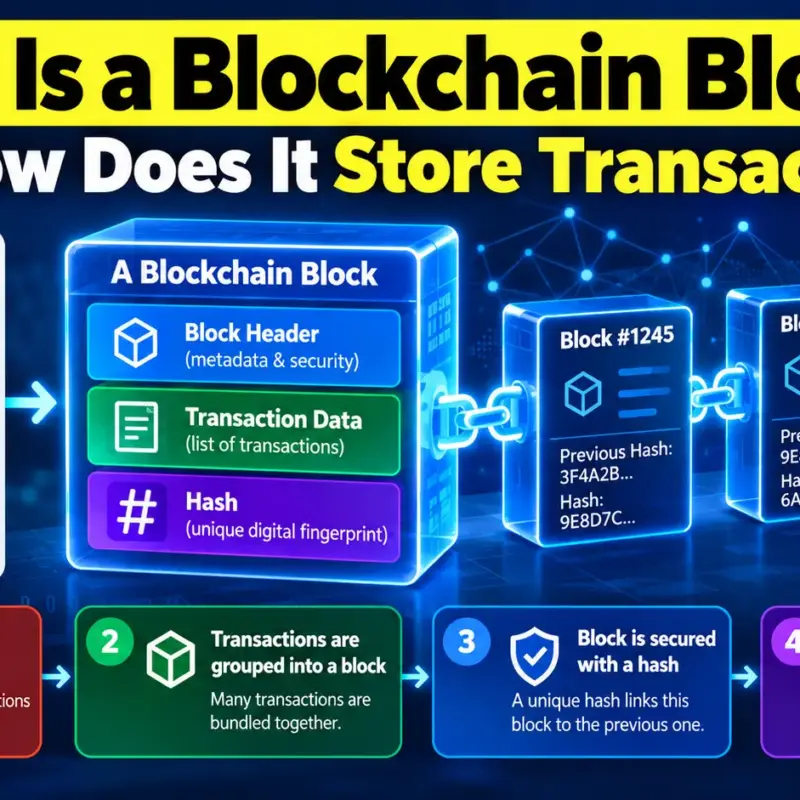
- भाग 2: ब्लॉकचेन ब्लॉक क्या है और यह लेनदेन को कैसे स्टोर करता है? एक ब्लॉक की संरचना, ब्लॉक हेडर, पेलोड क्षमता और मर्कल ट्री (Merkle trees) की जांच करता है।
हैश और क्रिप्टोग्राफ़ी ब्लॉकचेन को कैसे सुरक्षित करते हैं?

यदि आप पहले ही भाग 1 और 2 पढ़ चुके हैं, तो आप जानते हैं कि एक वितरित नेटवर्क (distributed network) कैसा दिखता है और एक ब्लॉक के अंदर क्या होता है। अब, भाग 3 में, हम अदृश्य गणितीय गोंद की जांच करेंगे: सटीक क्रिप्टोग्राफ़िक ताकतें जो उन ब्लॉकों को एक अटूट श्रृंखला में जोड़ती हैं।
अभी यह क्यों मायने रखता है?
चूंकि विकेंद्रीकृत नेटवर्क विश्व स्तर पर खरबों डॉलर का लेनदेन करते हैं, इसलिए अंतर्निहित सुरक्षा आर्किटेक्चर को समझने से आप महंगी गलतफहमियों से बच सकते हैं। बहुत से निवेशक यह मान लेते हैं कि ब्लॉकचेन आपके लेनदेन डेटा को एन्क्रिप्ट करता है ताकि कोई इसे पढ़ न सके। यह धारणा खतरनाक रूप से गलत है: लेनदेन पूरी तरह से सार्वजनिक होते हैं, लेकिन वे डिजिटल सिग्नेचर (digital signatures) के माध्यम से जालसाजी से सुरक्षित होते हैं और क्रिप्टोग्राफ़िक हैश (cryptographic hashes) के माध्यम से छेड़छाड़ से सुरक्षित रहते हैं।
तो, सुरक्षा प्रक्रिया वास्तव में कहाँ से शुरू होती है? यह समझने से शुरू होती है कि एक वितरित नेटवर्क पर क्रिप्टोग्राफ़ी वास्तव में क्या काम करती है।
ब्लॉकचेन में क्रिप्टोग्राफ़ी क्या है?
ब्लॉकचेन सिस्टम में क्रिप्टोग्राफ़ी का उपयोग मुख्य रूप से सत्यापन (verification) और पहचान के लिए किया जाता है, न कि लेनदेन डेटा को छिपाने के लिए। जब आप क्रिप्टोकरेंसी भेजते हैं, तो आपका वॉलेट राशि या प्राप्तकर्ता के पते को छुपाता नहीं है।
इसके बजाय, नेटवर्क दो विशिष्ट तथ्यों को साबित करने के लिए गणितीय एल्गोरिदम (mathematical algorithms) का उपयोग करता है: कि लेनदेन को धन के सही मालिक द्वारा अधिकृत किया गया था, और पुष्टि के बाद लेनदेन इतिहास में कोई बदलाव नहीं किया गया है।
आधुनिक वितरित लेज़र (distributed ledgers) इस प्रमाण को प्राप्त करने के लिए दो अलग-अलग क्रिप्टोग्राफ़िक स्तंभों पर निर्भर करते हैं। पहला स्तंभ एसिमेट्रिक क्रिप्टोग्राफ़ी (asymmetric cryptography) है, जो क्रिप्टोग्राफ़िक कुंजी जोड़े (key pairs) के माध्यम से स्वामित्व और प्राधिकरण को नियंत्रित करता है। दूसरा स्तंभ क्रिप्टोग्राफ़िक हैशिंग (cryptographic hashing) है, जो रिकॉर्ड को एक व्यवस्थित, निरंतर समयरेखा (timeline) में लॉक करता है।
यह समझने के लिए कि ये स्तंभ सिस्टम को कैसे बनाए रखते हैं, डेवलपर के टूलकिट में सबसे मूलभूत टूल को देखने की आवश्यकता है: हैश फ़ंक्शन।
क्रिप्टोग्राफ़िक हैश क्या है?
एक क्रिप्टोग्राफ़िक हैश फ़ंक्शन एक गणितीय सूत्र है जो किसी भी डिजिटल इनपुट को एक निश्चित लंबाई वाले अक्षरों की स्ट्रिंग में परिवर्तित करता है। आप एक हैशिंग एल्गोरिदम में एक शब्द, एक संपूर्ण वित्तीय स्प्रेडशीट, या एक संपूर्ण डिजिटल लाइब्रेरी डाल सकते हैं।
इनपुट के आकार की परवाह किए बिना, एल्गोरिदम बाइनरी डेटा को प्रोसेस करता है और एक सटीक, पूर्व निर्धारित लंबाई का एक अनूठा अल्फ़ान्यूमेरिक कोड (alphanumeric code) उत्पन्न करता है।
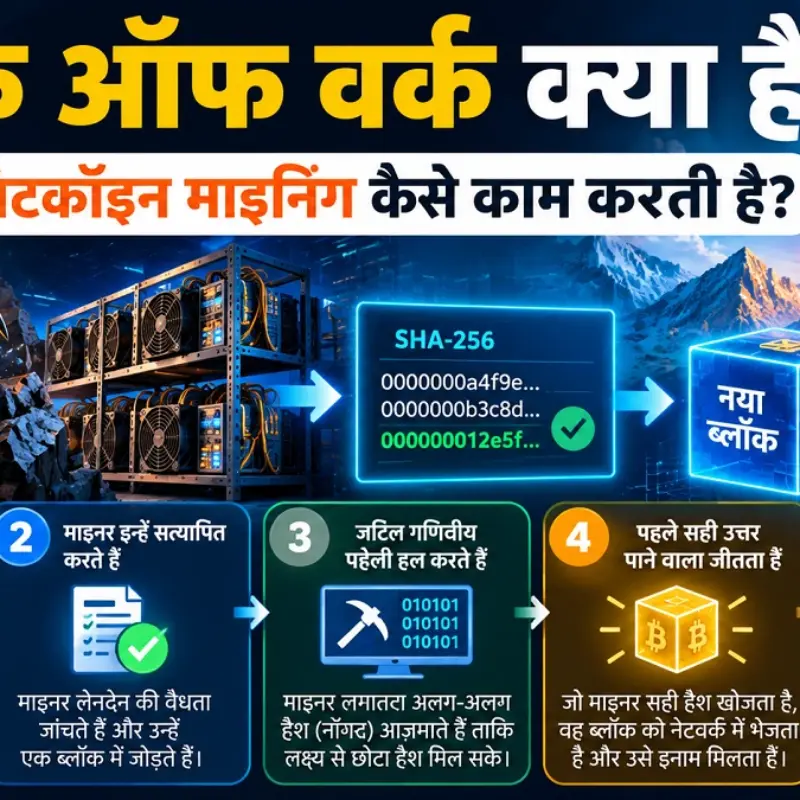
प्रमुख नेटवर्क गणितीय विश्वसनीयता सुनिश्चित करने के लिए क्रिप्टोग्राफ़र्स द्वारा डिज़ाइन किए गए युद्ध-परीक्षण वाले हैशिंग मानकों पर निर्भर करते हैं। बिटकॉइन नेटवर्क NIST सिक्योर हैश स्टैंडर्ड द्वारा स्थापित SHA-256 (सिक्योर हैश एल्गोरिथम 256-बिट) मानक का उपयोग करता है।
चाहे इनपुट डेटा संख्या “5” हो या दस हजार लेनदेन का एक संपूर्ण लेज़र हो, SHA-256 हमेशा एक आउटपुट उत्पन्न करता है जो बिल्कुल 64 हेक्साडेसिमल अक्षरों (256 बिट्स) जितना लंबा होता है।
यह देखने के लिए कि यह आउटपुट इतना भरोसेमंद क्यों है, हमें एक ठोस उदाहरण का निरीक्षण करने की आवश्यकता है।
एक सरल हैश उदाहरण: डेटा को डाइजेस्ट में बदलना
हैशिंग एल्गोरिदम में दर्ज किया गया हर टेक्स्ट एक सटीक गणितीय परिणाम उत्पन्न करता है जिसे हैश डाइजेस्ट (hash digest) के रूप में जाना जाता है। आइए एक सीधे लेनदेन रिकॉर्ड को लें और इसे SHA-256 के माध्यम से चलाएं:
- इनपुट:
Rahul pays Raunak 1.5 BTC - आउटपुट डाइजेस्ट:
9d86396e95c1c4e780447d2f974cb89d9abaf245ecb3713f0c13636be6f2d2de
यह आउटपुट कोई रैंडम शोर नहीं है। यह उस विशिष्ट वाक्य के बाइनरी प्रतिनिधित्व को एल्गोरिदम के बिटवाइज़ संचालन (bitwise operations), मॉड्यूलर परिवर्धन (modular additions), और संपीड़न चरणों (compression steps) के राउंड से गुजारने का प्रत्यक्ष गणितीय परिणाम है।
यह एक स्पष्ट प्रश्न उठाता है: क्या होगा यदि आप कल भी बिल्कुल वही टेक्स्ट इस एल्गोरिदम के माध्यम से चलाते हैं?
नियतत्ववाद (Determinism): समान इनपुट हमेशा समान हैश क्यों उत्पन्न करता है
क्रिप्टोग्राफ़िक हैश फ़ंक्शन कड़ाई से निर्धारक (deterministic) होते हैं, जिसका अर्थ है कि एक समान इनपुट हमेशा बिल्कुल वैसा ही आउटपुट डाइजेस्ट देगा। यदि दुनिया भर के लाखों स्वतंत्र कंप्यूटर नोड्स स्वतंत्र रूप से Rahul pays Raunak 1.5 BTC के हैश की गणना करते हैं, तो प्रत्येक कंप्यूटर ऊपर दिखाई गई समान 64-अक्षरों की स्ट्रिंग पर पहुंचेगा।
नियतत्ववाद एक विकेंद्रीकृत नेटवर्क को एक केंद्रीकृत रेफरी पर भरोसा किए बिना तत्काल सर्वसम्मति (consensus) तक पहुंचने की अनुमति देता है। एक वैलिडेटर को किसी प्राधिकरण से यह पूछने की आवश्यकता नहीं होती है कि किसी ब्लॉक का डेटा उसके लेबल से मेल खाता है या नहीं। वैलिडेटर बस स्थानीय स्तर पर हैश की फिर से गणना करता है। यदि परिणामी स्ट्रिंग मेल खाती है, तो डेटा को मिलीसेकंड में सत्यापित कर लिया जाता है।
तो क्या होगा, यदि कोई अनधिकृत पक्ष उस लेनदेन के सबसे छोटे हिस्से को भी बदलने की कोशिश करे?
एवलॉन्च इफ़ेक्ट (Avalanche Effect): क्यों एक छोटा सा बदलाव पूरी तरह से अलग हैश बनाता है
एक सुरक्षित हैश फ़ंक्शन वह उत्पन्न करता है जिसे क्रिप्टोग्राफ़र एवलॉन्च इफ़ेक्ट (avalanche effect) कहते हैं, जहाँ इनपुट के एक बिट को बदलने से पूरा आउटपुट डाइजेस्ट पूरी तरह से बदल जाता है। यदि कोई एक दशमलव बिंदु या कैपिटल अक्षर बदलकर लेनदेन को बदलने का प्रयास करता है, तो आउटपुट थोड़ा सा नहीं बदलता है – यह पूरी तरह से उलट-पुलट हो जाता है।
ध्यान दें कि क्या होता है जब हम लेनदेन में मामूली सा बदलाव करते हैं:
- इनपुट:
Rahul pays Raunak 1.5 BTC - डाइजेस्ट:
9d86396e95c1c4e780447d2f974cb89d9abaf245ecb3713f0c13636be6f2d2de - इनपुट:
Rahul pays Raunak 1.5 BTC(उदाहरण के लिए यदि इसमें कोई अदृश्य स्पेस या वर्ण बदल दिया जाए) - डाइजेस्ट:
4b3017a41fb30424567e9f3b1401309f7a7d472288019349e5d7967b5b5971a8
ध्यान दें कि दूसरा डाइजेस्ट पहले के साथ कोई पहचानने योग्य पैटर्न साझा नहीं करता है। इस एवलॉन्च गुण के कारण, अनधिकृत संशोधनों को मौजूदा रिकॉर्ड में छुपाया या मिलाया नहीं जा सकता है।
इस बिंदु पर, कई पाठक आश्चर्य करते हैं: यदि हैशिंग डेटा को स्क्रैम्बल करता है, तो यह मानक एन्क्रिप्शन (standard encryption) से कैसे अलग है?
हैशिंग बनाम एन्क्रिप्शन: आम भ्रम को दूर करना
हैशिंग कड़ाई से एक-तरफ़ा गणितीय फ़ंक्शन है, जबकि एन्क्रिप्शन डेटा को छिपाने और प्रकट करने के लिए डिज़ाइन की गई एक दो-तरफ़ा प्रक्रिया है। एन्क्रिप्शन एक एन्क्रिप्शन कुंजी (key) का उपयोग करके पढ़ने योग्य प्लेनटेक्स्ट को सिफरटेक्स्ट (ciphertext) में बदल देता है; मेल खाने वाली डिक्रिप्शन कुंजी रखने वाला कोई भी व्यक्ति मूल जानकारी को पढ़ने के लिए प्रक्रिया को उलट सकता है।
इसके विपरीत, हैशिंग में कोई कुंजी नहीं होती है और इसे गणितीय रूप से उलटा नहीं जा सकता है। आप 9d86396e... से Rahul pays Raunak 1.5 BTC नहीं निकाल सकते हैं। हैश एक सत्यापन रसीद है, कोई तिजोरी नहीं। एक सार्वजनिक लेज़र पर, लेनदेन सादे और पढ़ने योग्य रहते हैं ताकि सभी नोड्स बैलेंस को मान्य कर सकें, जबकि हैश गणितीय मुहरों के रूप में काम करते हैं जो यह सुनिश्चित करते हैं कि रिकॉर्ड असंशोधित रहें।
अब आइए जांच करें कि ये गणितीय मुहरें व्यक्तिगत लेनदेन को ब्लॉकों की एक निरंतर श्रृंखला में कैसे बांधती हैं।
ब्लॉक हैश चेन को कैसे जोड़ते हैं: पिछले-ब्लॉक हैश की भूमिका
ब्लॉकचेन को यह नाम इसलिए मिला है क्योंकि लेनदेन डेटा का प्रत्येक ब्लॉक अपने से ठीक पहले आने वाले ब्लॉक के क्रिप्टोग्राफ़िक फ़िंगरप्रिंट को संदर्भित करता है। प्रत्येक ब्लॉक हेडर के अंदर, प्रोटोकॉल मेटाडेटा को स्टोर करता है: टाइमस्टैम्प, ब्लॉक के अंदर सभी लेनदेन का मर्कल रूट (Merkle root), एक सर्वसम्मति संख्या (nonce), और महत्वपूर्ण रूप से, पिछले-ब्लॉक का हैश (previous-block hash)।
ब्लॉक 2 के हेडर के अंदर ब्लॉक 1 के हैश को रखने से, ब्लॉक 2 गणितीय रूप से ब्लॉक 1 पर निर्भर हो जाता है। जब ब्लॉक 2 को हैश किया जाता है, तो वह पिछला हैश गणना का हिस्सा होता है।
यहां बताया गया है कि संरचनात्मक निर्भरता एक साथ कैसे जुड़ती है:
इस कैस्केडिंग लिंक के कारण, ब्लॉक 1 में कोई भी पूर्वव्यापी परिवर्तन तुरंत हैश A को बदल देता है। क्योंकि हैश A सीधे ब्लॉक 2 में लिखा गया है, ब्लॉक 2 का हेडर डेटा बदल जाता है, जो तुरंत हैश B को बदल देता है। बदले में, हैश C तुरंत टूट जाता है। एक पुराने बैलेंस को बदलने का प्रयास करने वाले हमलावर को पूरे नेटवर्क में उस ब्लॉक और उसके बाद के हर ब्लॉक के हैश की फिर से गणना करनी होगी, जो सभी ईमानदार नोड्स की संयुक्त कम्प्यूटेशनल शक्ति को पछाड़ दे।
हैश ब्लॉकों को एक साथ जोड़ते हैं, लेकिन नेटवर्क को कैसे पता चलता है कि किसी लेनदेन को वास्तव में सबसे पहले मालिक द्वारा अधिकृत किया गया था? यह काम डिजिटल सिग्नेचर (digital signatures) का है।
डिजिटल सिग्नेचर: रहस्य साझा किए बिना स्वामित्व साबित करना
एक डिजिटल सिग्नेचर एक क्रिप्टोग्राफ़िक प्रमाण है जो यह सत्यापित करता है कि संदेश बनाने वाले के पास एक विशिष्ट सार्वजनिक खाते से संबंधित गुप्त कुंजी (secret key) थी। पारंपरिक बैंकिंग में, एक खाताधारक भौतिक कागज़ की रसीद पर हस्ताक्षर करता है, जिसे आसानी से जाली बनाया जा सकता है या विवादित किया जा सकता है। एक ब्लॉकचेन पर, एक डिजिटल सिग्नेचर आपके लेनदेन विवरण को आपकी निजी कुंजी (private key) से गणितीय रूप से बांधता है।
नेटवर्क पर प्रसारित प्रत्येक लेनदेन में लेनदेन संदेश, प्रेषक का सार्वजनिक पता और वॉलेट द्वारा उत्पन्न सिग्नेचर शामिल होता है। स्वतंत्र वैलिडेटर गणितीय सत्यापन एल्गोरिदम का उपयोग करके प्रेषक के सार्वजनिक पते के विरुद्ध इस सिग्नेचर का परीक्षण करते हैं। गणित यह पुष्टि करता है कि क्या निजी कुंजी ने उस सटीक संदेश पर हस्ताक्षर किए हैं, वह भी मालिक को कभी भी निजी कुंजी को प्रकट करने के लिए मजबूर किए बिना।
यह देखने के लिए कि यह लीक के बिना कैसे काम करता है, हमें यह देखना होगा कि ये कुंजियां कैसे बनाई जाती हैं।
सार्वजनिक और निजी कुंजियाँ: एसिमेट्रिक सुरक्षा मॉडल
ब्लॉकचेन नेटवर्क एलिप्टिक कर्व क्रिप्टोग्राफ़ी (जैसे बिटकॉइन में secp256k1 और एथेरियम) के माध्यम से उत्पन्न एसिमेट्रिक कुंजी जोड़े (asymmetric key pairs) पर निर्भर करते हैं। जब आप एक क्रिप्टो वॉलेट बनाते हैं, तो आपका डिवाइस एक अत्यंत बड़ी रैंडम संख्या उत्पन्न करता है जिसे आपकी निजी कुंजी (private key) के रूप में जाना जाता है।
इस निजी कुंजी से, क्रिप्टोग्राफ़िक एल्गोरिदम एलिप्टिक वक्र पर वन-वे पॉइंट मल्टीप्लीकेशन का उपयोग करके आपकी सार्वजनिक कुंजी (public key) प्राप्त करता है। उस सार्वजनिक कुंजी से, नेटवर्क आपके दृश्यमान वॉलेट पते (wallet address) का उत्पादन करने के लिए हैशिंग एल्गोरिदम लागू करता है।
गणितीय संबंध केवल एक दिशा में चलता है:
निजी कुंजी ──(एलिप्टिक कर्व मल्टीप्लीकेशन)──> सार्वजनिक कुंजी ──(हैशिंग)──> सार्वजनिक पता
आपके सार्वजनिक पते वाला कोई भी व्यक्ति आपको धन भेज सकता है और आपके लेनदेन को सत्यापित कर सकता है। हालांकि, सार्वजनिक पते से निजी कुंजी निकालने के लिए गणित को उलटने में आधुनिक सुपरकंप्यूटर का उपयोग करके लाखों वर्षों का कम्प्यूटेशनल काम लगेगा। आपकी निजी कुंजी आपके डिवाइस पर गोपनीय रहती है, जिससे आप अपनी संपत्तियों पर पूर्ण नियंत्रण रखते हुए वैध सिग्नेचर उत्पन्न कर सकते हैं।
यह हमें एक प्रमुख उद्योग बहस की ओर लाता है: क्या यह क्रिप्टोग्राफ़िक संरचना ब्लॉकचेन को वास्तव में अपरिवर्तनीय (unchangeable) बनाती है?
ब्लॉकचेन टैम्पर-प्रूफ़ के बजाय टैम्पर-एविडेंट क्यों है
तकनीकी रूप से देखा जाए तो ब्लॉकचेन शारीरिक रूप से छेड़छाड़-रोधी (tamper-proof) होने के बजाय छेड़छाड़-स्पष्ट (tamper-evident) है। डेटाबेस सॉफ़्टवेयर में कोई भौतिक ढाल नहीं होती है जो किसी को अपनी हार्ड ड्राइव पर स्थानीय डेटाबेस फ़ाइल को फिर से लिखने से रोकती हो। एक दुर्भावनापूर्ण अभिनेता अपने स्थानीय नोड डेटाबेस को खोल सकता है और खुद को एक मिलियन सिक्के देने के लिए एक पुराने लेनदेन रिकॉर्ड को संपादित कर सकता है।
हालाँकि, जिस क्षण वे वह संपादन करते हैं, उस ब्लॉक का स्थानीय हैश बदल जाता है। वह बदला हुआ हैश अब बाद वाले ब्लॉक में संग्रहीत पिछले-ब्लॉक के हैश से मेल नहीं खाता है। पूरी स्थानीय श्रृंखला खुद को अमान्य कर लेती है।
जब वह नोड अपनी परिवर्तित श्रृंखला को बाकी पीयर-टू-पीयर नेटवर्क पर प्रसारित करने का प्रयास करता है, तो पड़ोसी नोड्स हैश की जांच करते हैं, आम सहमति श्रृंखला के खिलाफ बेमेल को पहचानते हैं, और तुरंत गलत डेटा को अस्वीकार कर देते हैं। नेटवर्क तुरंत छेड़छाड़ का पता लगा लेता है क्योंकि क्रिप्टोग्राफ़िक गणित धोखाधड़ी को उजागर कर देता है।
यह वास्तविकता स्पष्ट करती है कि अपरिवर्तनीयता (immutability) पर चर्चा करते समय उद्योग का वास्तव में क्या अर्थ है।
व्यवहार में “इम्यूटेबल (अपरिवर्तनीय)” का वास्तव में क्या अर्थ है
ब्लॉकचेन आर्किटेक्चर में, अपरिवर्तनीयता (immutability) एक आर्थिक और संरचनात्मक स्थिति है, न कि कोई रहस्यमय गुण। बिटकॉइन या एथेरियम जैसी विकेंद्रीकृत श्रृंखला पर डेटा को अपरिवर्तनीय माना जाता है क्योंकि ऐतिहासिक रिकॉर्ड को बदलने की लागत किसी भी बेईमान पार्टी द्वारा प्राप्त किए जा सकने वाले किसी भी तर्कसंगत लाभ से अधिक होती है।
जैसा कि सातोशी नाकामोतो द्वारा मूल बिटकॉइन व्हाइटपेपर में बताया गया है, एक स्थापित ब्लॉक को बदलने के लिए बाद के सभी ब्लॉकों को फिर से लिखने और बाकी नेटवर्क की संचयी हैश दर को पछाड़ने की आवश्यकता होती है, जिसे अक्सर 51% हमले (51% attack) के रूप में जाना जाता है।
स्थापित, विश्व स्तर पर वितरित नेटवर्क के लिए, इस तरह के हमले को अंजाम देने में हार्डवेयर, बिजली और समन्वय में अरबों डॉलर खर्च होंगे, वो भी सिर्फ उस नेटवर्क के मूल्य को नष्ट करने के लिए जिसका हमलावर शोषण करना चाहता था। अपरिवर्तनीयता आर्थिक प्रोत्साहन द्वारा संरक्षित क्रिप्टोग्राफ़िक लिंकेज का व्यावहारिक परिणाम है।
अक्सर पूछे जाने वाले प्रश्न (FAQs)
क्या होगा यदि दो अलग-अलग इनपुट बिल्कुल समान हैश उत्पन्न करते हैं?
जब दो अलग-अलग इनपुट समान आउटपुट डाइजेस्ट उत्पन्न करते हैं, तो इसे हैश कोलिजन (hash collision) के रूप में जाना जाता है। SHA-256 जैसे आधुनिक क्रिप्टोग्राफ़िक मानकों के लिए, संभावित हैश संयोजनों की कुल संख्या 2²⁵⁶ (लगभग 1.15 × 10⁷⁷) है। यह संख्या देखने योग्य ब्रह्मांड में परमाणुओं की अनुमानित संख्या के करीब है। हालांकि गणित के नियमों के तहत सैद्धांतिक रूप से संभव है, SHA-256 में कोई कोलिजन (टकराव) कभी नहीं देखा गया है और यह मौजूदा तकनीक के साथ गणना के तौर पर असंभव है।
क्या ब्लॉकचेन मेरे लेनदेन इतिहास को एन्क्रिप्ट करता है?
नहीं, एक सार्वजनिक ब्लॉकचेन लेनदेन के विवरण को एन्क्रिप्ट नहीं करता है। कोई भी व्यक्ति जो पूर्ण नोड (full node) चला रहा है या एक खुले ब्लॉकचेन एक्सप्लोरर की जांच कर रहा है, वह ट्रांसफर राशि, प्रेषक के पते, प्राप्तकर्ता के पते और ब्लॉक टाइमस्टैम्प को पढ़ सकता है। क्रिप्टोग्राफ़ी का उपयोग डिजिटल सिग्नेचर के माध्यम से स्वामित्व साबित करने और हैश के माध्यम से डेटा अखंडता (integrity) की गारंटी देने के लिए किया जाता है, न कि डेटा को निजी बनाने के लिए।
क्या क्वांटम कंप्यूटर ब्लॉकचेन क्रिप्टोग्राफ़ी को तोड़ सकते हैं?
शोर के एल्गोरिदम (Shor’s algorithm) को चलाने वाले क्वांटम कंप्यूटर सैद्धांतिक रूप से असतत लघुगणक समस्या (discrete logarithm problem) को हल कर सकते हैं जो क्लासिकल एलिप्टिक वक्र क्रिप्टोग्राफ़ी की रक्षा करती है, जिससे सार्वजनिक कुंजी सिग्नेचर को खतरा होता है। हालाँकि, क्रिप्टोग्राफ़िक हैशिंग फ़ंक्शन जैसे SHA-256 ग्रोवर के एल्गोरिदम (Grover’s algorithm) के तहत क्वांटम हमलों के लिए काफी अधिक प्रतिरोधी हैं, जिन्हें केवल बड़े कुंजी आकारों की आवश्यकता होती है। इसके अलावा, NIST पोस्ट-क्वांटम क्रिप्टोग्राफी स्टैंडर्डाइजेशन प्रोजेक्ट जैसे वैश्विक अनुसंधान संगठन सक्रिय रूप से क्वांटम-प्रतिरोधी एल्गोरिदम का मानकीकरण कर रहे हैं जिन्हें बड़े पैमाने पर क्वांटम कंप्यूटर व्यावहारिक होने से पहले विकेंद्रीकृत ब्लॉकचेन नेटवर्क अपग्रेड के माध्यम से अपना सकते हैं।
ZenvestAI का नज़रिया
ZenvestAI में, हमारी शोध टीम वित्तीय प्रचार (financial hype) के बजाय संरचनात्मक इंजीनियरिंग के नज़रिए से ब्लॉकचेन आर्किटेक्चर का विश्लेषण करती है। Web3 की वास्तविक सफलता किसी नए क्रिप्टोग्राफ़िक सूत्र का आविष्कार नहीं है; SHA-256 और पब्लिक-की (public-key) क्रिप्टोग्राफी दोनों ही बिटकॉइन के आने से दशकों पहले मौजूद थे。
वास्तविक सफलता इन स्थापित गणितीय सिद्धांतों को एक निरंतर, स्व-संदर्भित श्रृंखला में इकट्ठा करना था जो आर्थिक सहमति (economic consensus) से जुड़ी थी। डेटा सत्यापन को कम लागत वाली गणितीय जांच में बदलकर, ब्लॉकचेन काउंटरपार्टियों पर भरोसा करने की आवश्यकता को समाप्त कर देता है। सुरक्षा निजी संस्थागत वादों के बजाय पारदर्शी गणित की एक उभरती हुई संपत्ति बन जाती है।
हैश और क्रिप्टोग्राफ़ी ब्लॉकचेन को कैसे सुरक्षित करते हैं, इस पर निष्कर्ष (Bottom Line)
एक ब्लॉकचेन सुरक्षित है क्योंकि हैश किसी भी पिछले रिकॉर्ड के बदलाव को तुरंत स्पष्ट कर देते हैं, जबकि डिजिटल सिग्नेचर इस बात की गारंटी देते हैं कि केवल एक निजी कुंजी का सच्चा मालिक ही धन की आवाजाही को अधिकृत कर सकता है।
संबंधित जानकारी और सीरीज़ का रोडमैप
- ZenvestAI ब्लॉकचेन आर्किटेक्चर सीरीज़:
- भाग 1: ब्लॉकचेन तकनीक वास्तव में कैसे काम करती है? (नेटवर्क सर्वसम्मति, नोड्स और वितरित लेज़र)।
- भाग 2: ब्लॉकचेन ब्लॉक क्या है और यह लेनदेन को कैसे स्टोर करता है? (ब्लॉक हेडर, लेनदेन पेलोड और मर्कल ट्री)।
- भाग 3: हैश और क्रिप्टोग्राफ़ी ब्लॉकचेन को कैसे सुरक्षित करते हैं? (वर्तमान गाइड: हैश, डिजिटल सिग्नेचर और अपरिवर्तनीयता)।
- क्रिप्टोग्राफ़िक मानक: सुरक्षित हैशिंग मानक के तकनीकी विनिर्देशों को NIST कंप्यूटर सुरक्षा संसाधन केंद्र द्वारा सूचीबद्ध किया गया है।
- सर्वसम्मति तंत्र (Consensus Mechanisms): गैविन वुड द्वारा एथेरियम येलो पेपर में प्रोटोकॉल सुरक्षा और स्टेट एग्जीक्यूशन के तकनीकी विश्लेषण की समीक्षा की जा सकती है।
- नेटवर्क सत्यापन: प्रूफ़-ऑफ़-वर्क (proof-of-work) और चेन्ड हैशिंग (chained hashing) के मूलभूत डिज़ाइन सिद्धांतों का विवरण बिटकॉइन व्हाइटपेपर में दिया गया है।
संपादकीय जानकारी
- सीरीज़: ZenvestAI मास्टरक्लास: ब्लॉकचेन आर्किटेक्चर (3 में से भाग 3)।
- प्राथमिक विषय: ब्लॉकचेन सुरक्षा, क्रिप्टोग्राफ़िक प्रिमिटिव्स, और वितरित लेज़र आर्किटेक्चर।
- अनुसंधान: ZenvestAI रिसर्च एंड इंटेलिजेंस टीम।
- लक्षित दर्शक: शुरुआती से लेकर उन्नत बाजार प्रतिभागी जो अनावश्यक तकनीकी शब्दों के बिना मूलभूत तकनीकी स्पष्टता की तलाश में हैं।
शैक्षिक और नियामक प्रकटीकरण (Disclosure)
यह सामग्री सख्ती से अंतरराष्ट्रीय नियामक सिद्धांतों (जिसमें IOSCO, US SEC और EU मार्केट्स इन क्रिप्टो-एसेट्स रेगुलेशन, MiCA द्वारा प्रकाशित मार्गदर्शन शामिल हैं) के तहत शैक्षिक और सूचनात्मक उद्देश्यों के लिए प्रकाशित की गई है। इस लेख में निहित कोई भी जानकारी वित्तीय, निवेश, कानूनी, कर या तकनीकी सलाह नहीं है। डिजिटल एसेट नेटवर्क में तकनीकी और बाजार जोखिम होते हैं; क्रिप्टोग्राफ़िक सॉफ़्टवेयर, प्रोटोकॉल या डिजिटल एसेट के साथ इंटरैक्ट करने से पहले हमेशा स्वतंत्र शोध करें।